
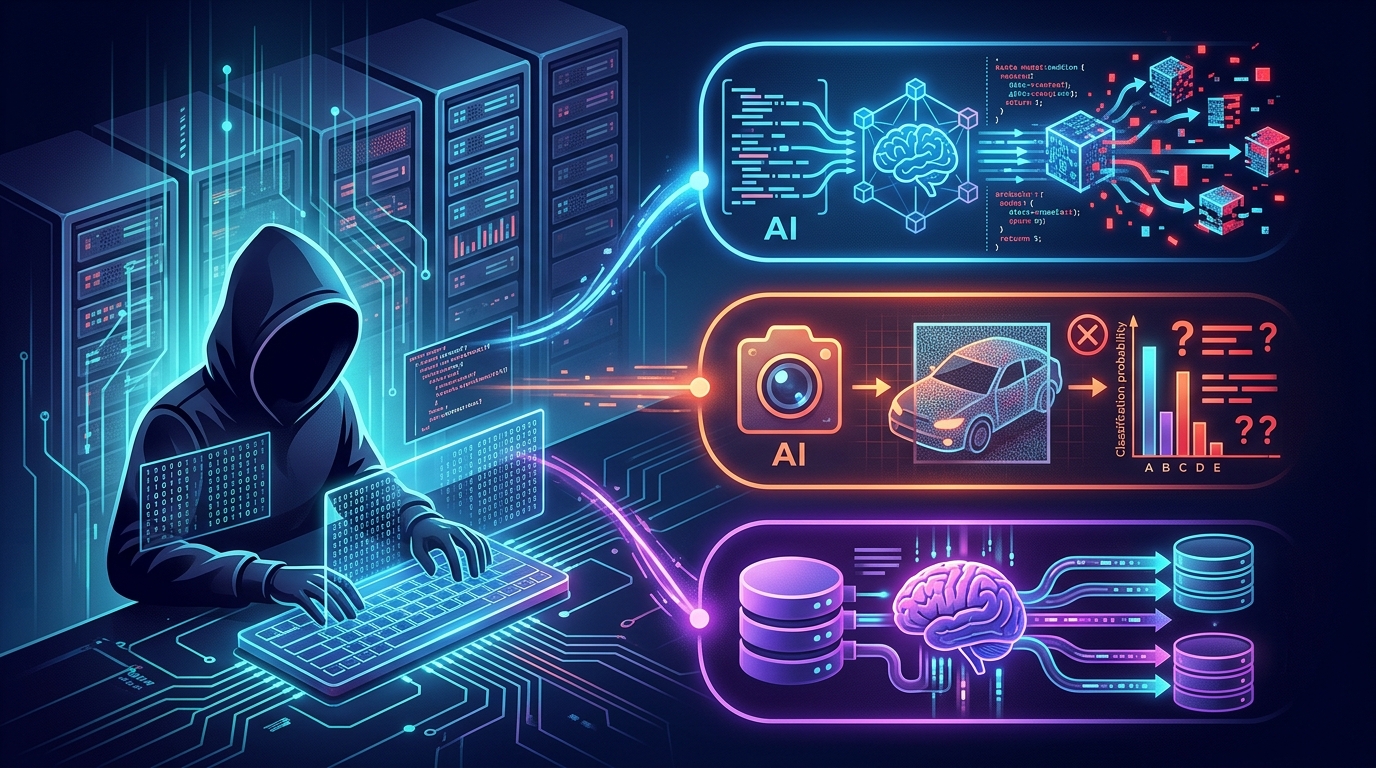
Memahami Risiko AI Infrastructure di Dunia Korporasi
Pengadopsian teknologi kecerdasan buatan atau AI Infrastructure saat ini terjadi dengan sangat pesat di berbagai fungsi organisasi. Banyak perusahaan menambahkan alat AI, ekstensi browser, hingga dependensi open-source dengan kecepatan tinggi. Sayangnya, kecepatan ini sering kali melampaui kemampuan tim keamanan dalam melakukan evaluasi dan persetujuan. Akibatnya, pintu masuk ke dalam jaringan perusahaan terbuka lebar bagi aktor ancaman untuk bermanuver.
Karena aktivitas AI yang tidak sah sering terjadi di luar perimeter jaringan, paparan data yang tidak terpantau dapat berkembang menjadi risiko organisasi yang serius. Namun, sebagian besar organisasi masih belum menyadari jalur teknis yang memungkinkan terjadinya paparan tersebut. Artikel ini akan membahas tiga cara utama peretas memanfaatkan celah pada infrastruktur AI Anda.
1. Alat AI Tidak Sah Mengubah Kenyamanan Menjadi Kebocoran Data
Karyawan sering kali ingin bekerja lebih cepat. Oleh karena itu, mereka cenderung memasukkan kode sumber, kredensial, dan catatan pelanggan ke dalam alat AI generatif publik tanpa berpikir panjang. Meskipun tujuannya adalah efisiensi, tindakan ini sangat berbahaya.
Karena input tersebut melewati protokol standar, data sensitif tiba-tiba berada di luar kendali keamanan perusahaan. Data ini menjadi tidak terlihat oleh kebijakan perlindungan apa pun yang telah Anda buat. Akibatnya, penyerang yang berhasil menembus alat AI generatif dapat menyalahgunakan data tersebut untuk tindakan berbahaya.
Mereka dapat melakukan credential stuffing, phishing yang ditargetkan, hingga pemetaan infrastruktur. Semua ini dilakukan tanpa perlu menyentuh jaringan perusahaan Anda secara langsung. Oleh karena itu, kontrol ketat terhadap penggunaan alat AI pihak ketiga sangatlah krusial.
2. Ekstensi AI dan Token API Menjadi Backdoor yang Berbahaya
Saat organisasi mengadopsi lebih banyak alat AI, volume identitas mesin non-manusia dan koneksi API meningkat secara eksponensial. Hal ini menciptakan titik buta keamanan (security blind spots) yang sangat besar bagi tim IT.
Sebuah ekstensi browser yang tidak dikelola atau token API yang terbengkalai merupakan kredensial aktif yang terhubung ke sistem perusahaan. Sering kali, hal ini dibuat oleh karyawan untuk mengotomatisasi alur kerja AI, lalu dilupakan begitu saja setelah tugas selesai. Karena kredensial ini jarang memiliki kontrol kedaluwarsa, penyerang yang menemukannya dapat masuk seolah-olah mereka adalah integrasi yang tepercaya.
Tidak ada peringatan yang muncul, dan tidak ada kata sandi yang diminta. Tim keamanan Anda tidak akan pernah tahu bahwa sistem telah dikompromikan. Trafik yang diautentikasi oleh penyerang tampak identik dengan aktivitas otomatis yang sah. Dengan demikian, serangan ini berhasil menghindari pemantauan standar karena menyerupai panggilan API yang diandalkan bisnis setiap hari.
Bagaimana Serangan Ini Biasanya Terjadi?
- Karyawan menginstal ekstensi browser AI atau membuat token API, lalu melupakannya.
- Token atau ekstensi tersebut terekspos melalui repositori publik atau server yang salah konfigurasi.
- Penyerang menggunakan kredensial tersebut untuk mengautentikasi diri sebagai pihak yang tepercaya.
- Akses ini bertahan tanpa batas waktu karena kurangnya tata kelola identitas.
3. Repositori AI Beracun Mengubah Kode Terpercaya Menjadi Ancaman
Ketika peretas tidak dapat mengeksploitasi kredensial atau token API, mereka akan bergerak ke hulu untuk menargetkan kode dasar yang digunakan pengembang. Saat ini, tim pengembang semakin bergantung pada kerangka kerja machine learning open-source dan pustaka kode AI. Ini secara otomatis meningkatkan risiko kontaminasi rantai pasokan (supply chain).
Paket beracun adalah kode berbahaya yang disembunyikan di dalam komponen perangkat lunak yang tampak sah. Ketika pengembang mengunduh paket yang tidak diperiksa, malware ikut masuk ke dalam sistem. Ini memberikan akses internal langsung bagi aktor ancaman.
Sebagai contoh, kasus backdoor XZ Utils pada tahun 2024 menunjukkan bahaya ini. Seorang pengembang menemukan login SSH yang mengonsumsi CPU secara abnormal. Pemeriksaan kinerja rutin tersebut berhasil menangkap backdoor yang tertanam di infrastruktur Linux kritis, yang sebenarnya telah tidak terdeteksi selama berbulan-bulan.
Cara Mendeteksi dan Menutup Celah Visibilitas AI
Menetralkan vektor eksploitasi AI Infrastructure memerlukan mekanisme kontrol yang diterapkan langsung di tingkat jaringan. Dengan memantau aktivitas di seluruh jalur kabel, tim keamanan dapat melakukan tindakan penargetan yang tepat.
Berikut adalah langkah-langkah strategis untuk mencapai hasil keamanan yang optimal:
- Shadow AI: Inventarisasi alat AI dan ekstensi di jaringan untuk menghentikan penyebaran yang tidak terpantau.
- Kebocoran Data: Pantau trafik API AI untuk memblokir eksfiltrasi data yang tidak sah.
- Tata Kelola: Tentukan alat AI mana yang disetujui dan mana yang harus diblokir.
- Anomali: Tandai aktivitas titik akhir AI yang tidak biasa guna menangkap pelanggaran secara real-time.
- Rantai Pasokan: Periksa dan kunci dependensi kode AI untuk memblokir serangan jalur pipa.
Kesimpulan: Mengambil Kendali atas Keamanan AI
Aktor ancaman akan terus menemukan cara baru untuk menembus infrastruktur AI. Apa yang bisa dikendalikan oleh organisasi adalah seberapa cepat mereka menyadari ancaman tersebut. Keberhasilan bergantung pada visibilitas penuh terhadap apa yang terjadi di seluruh jaringan.
Pada akhirnya, organisasi tetap aman bukan karena peretas berhenti menyerang, melainkan karena tim keamanan berhasil menangkap perilaku mencurigakan di jaringan sebelum berubah menjadi pelanggaran serius. Segera tinjau visibilitas Anda sebelum peretas menemukannya.
Extrahop Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Extrahop. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.